发现 
该作品还没有经过官方审核。访问演示、下载或复制命令前,请自行确认来源可信。
详细介绍
项目简介
Aegis Authenticator 是一款面向 Android 的免费、开源两步验证(2FA)应用,目标是提供安全可靠的令牌管理器,并补足同类应用常见的短板,例如完善的加密与备份机制。它支持 HOTP 与 TOTP 两种标准算法,可兼容数以千计的服务。
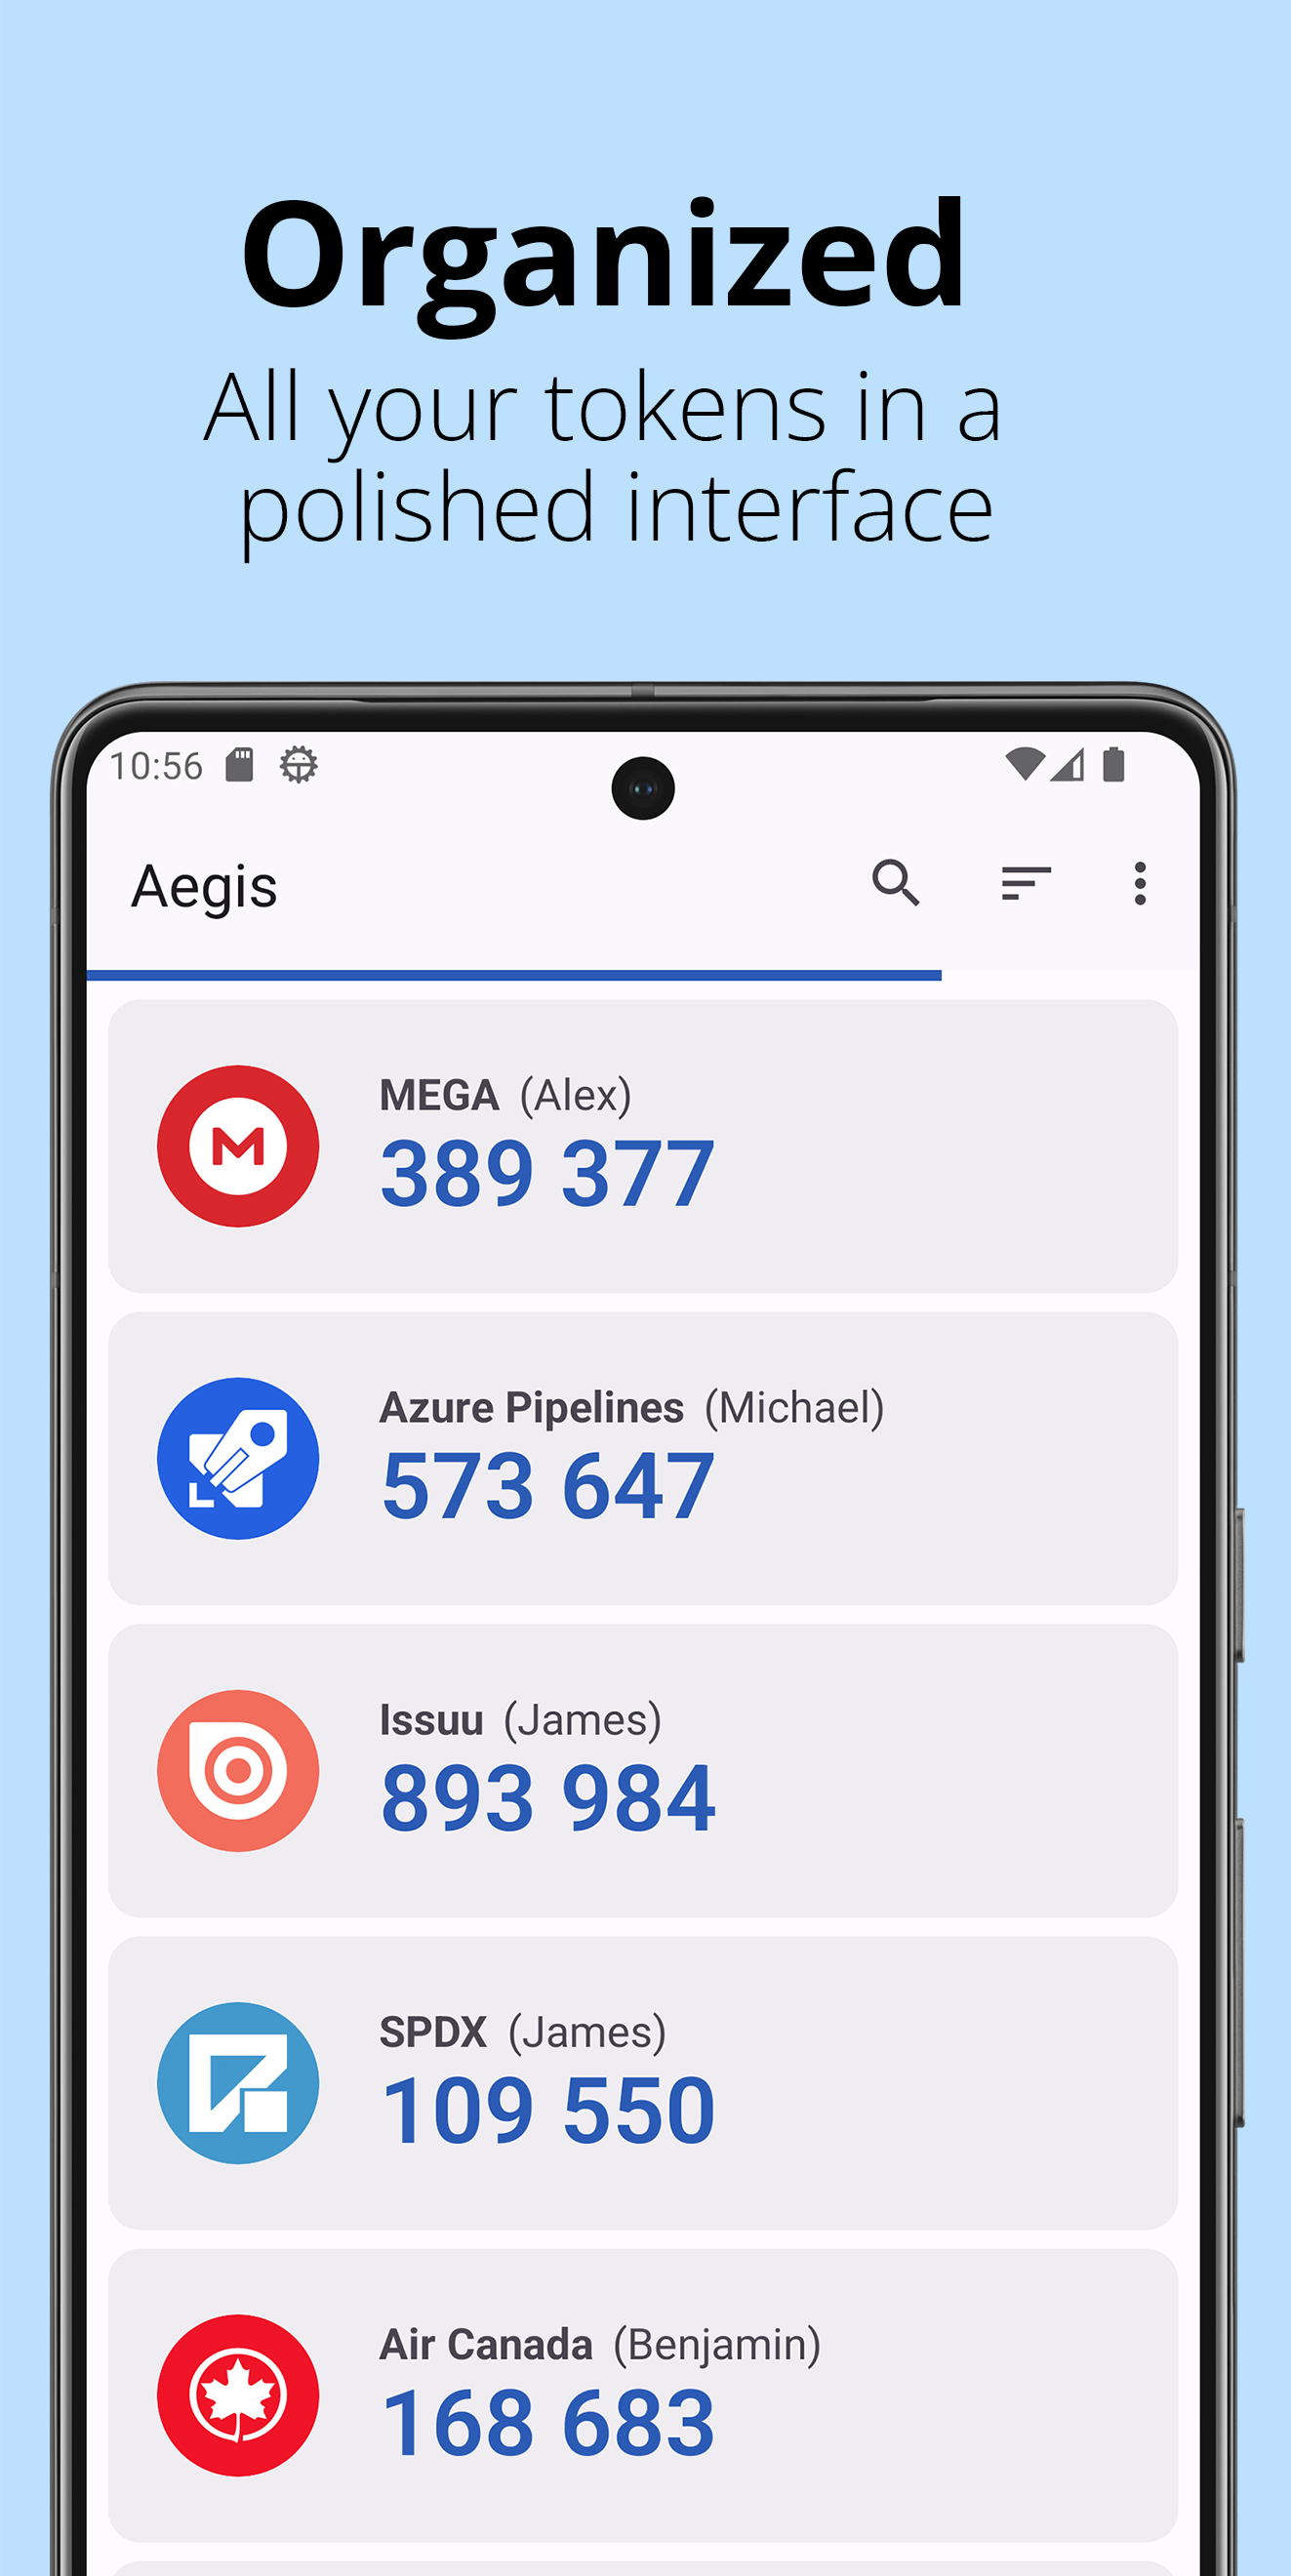
应用界面采用 Material Design,提供浅色、深色与 AMOLED 多种主题。保险库格式与安全设计的详细说明见 vault.md。
主要功能
- 安全存储:保险库使用 AES-256-GCM 加密,可通过密码(scrypt)或生物识别(Android Keystore)解锁;支持防截屏与点击才显示验证码。
- 标准算法:支持 HOTP 与 TOTP,兼容 Google Authenticator。
- 多种添加方式:扫描二维码或二维码图片、手动输入,或从其他验证器导入:2FAS Authenticator、Authenticator Plus、Authy、andOTP、FreeOTP、FreeOTP+、Google Authenticator、Microsoft Authenticator、纯文本、Steam、TOTP Authenticator 与 WinAuth(部分来源需要 root 权限)。
- 条目管理:按字母或自定义排序、自动生成或自定义图标、分组、进阶编辑、按名称/发行方搜索。
- 导出与备份:支持明文或加密导出,并可将保险库自动备份到指定位置。
- 图标包:支持第三方图标包,社区维护的图标包包括 aegis-icons、delta-aegis-icons、aegis-simple-icons 与 aegis-simple-icons-outlined。
安装与使用
Aegis 可在 Google Play 与 F-Droid 获取:
Google Play 与 GitHub 上发布的 APK 使用同一密钥签名,可用 apksigner 校验:
apksigner verify --print-certs --verbose aegis.apk
输出应类似:
Verifies
Verified using v1 scheme (JAR signing): true
Verified using v2 scheme (APK Signature Scheme v2): true
证书指纹应与下列信息一致:
Owner: CN=Beem Development
Issuer: CN=Beem Development
Serial number: 172380c
Valid from: Sat Feb 09 14:05:49 CET 2019 until: Wed Feb 03 14:05:49 CET 2044
Certificate fingerprints:
   MD5:  AA:EE:86:DB:C7:B8:88:9F:1F:C9:D0:7A:EC:37:36:32
   SHA1: 59:FB:63:B7:1F:CE:95:74:6C:EB:1E:1A:CB:2C:2E:45:E5:FF:13:50
   SHA256: C6:DB:80:A8:E1:4E:52:30:C1:DE:84:15:EF:82:0D:13:DC:90:1D:8F:E3:3C:F3:AC:B5:7B:68:62:D8:58:A8:23
自定义图标包的制作方法见 iconpacks.md。
注意事项
- 从其他验证器导入时,部分来源需要设备具备 root 权限。
- 官方不提供图标包,README 中列出的均为社区第三方作品;其中自动生成的图标包质量参差不齐。
- 项目使用 GNU General Public License v3.0 许可,仓库内个别第三方库采用不同许可证。
- 常见问题可查阅 FAQ。
本作品整理自 GitHub 开源项目 beemdevelopment/Aegis,原作者 @beemdevelopment,许可证 GPL-3.0。中文介绍由 AI 根据项目 README 整理,以原仓库为准。
更新记录
- v3.4.3当前版本
支持导入加密的 Proton Authenticator 导出文件;修复恶意构造的图标包在导入时可能覆盖应用内部文件(包括保险库文件)的安全问题。
评论