发现 
该作品还没有经过官方审核。访问演示、下载或复制命令前,请自行确认来源可信。
详细介绍
项目简介
Kubescape 是一个开源的 Kubernetes 安全平台,覆盖从开发到运行时的完整生命周期,提供加固、态势管理和运行时安全能力。项目由 ARMO 创建,是 CNCF 孵化项目,采用 Apache-2.0 许可证,主要使用 Go 编写。
主要功能
| 功能 | 说明 |
|---|---|
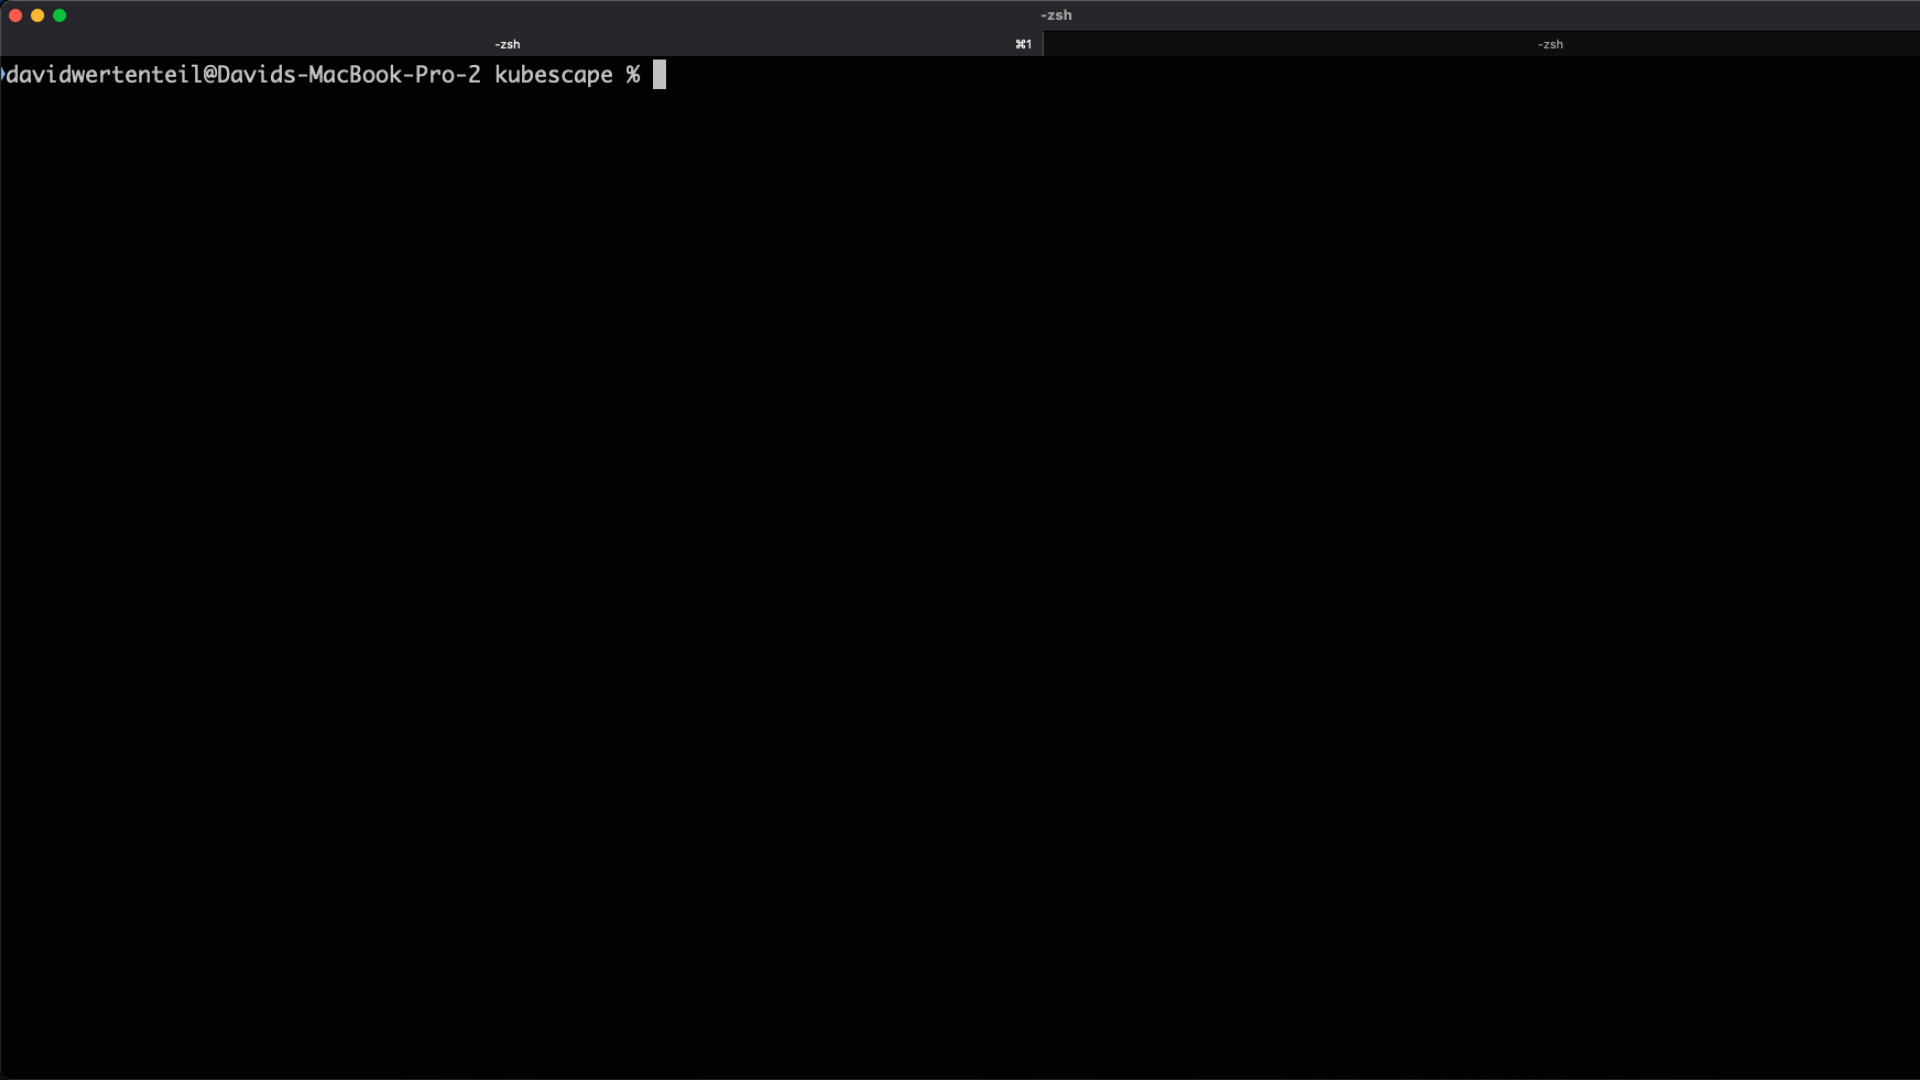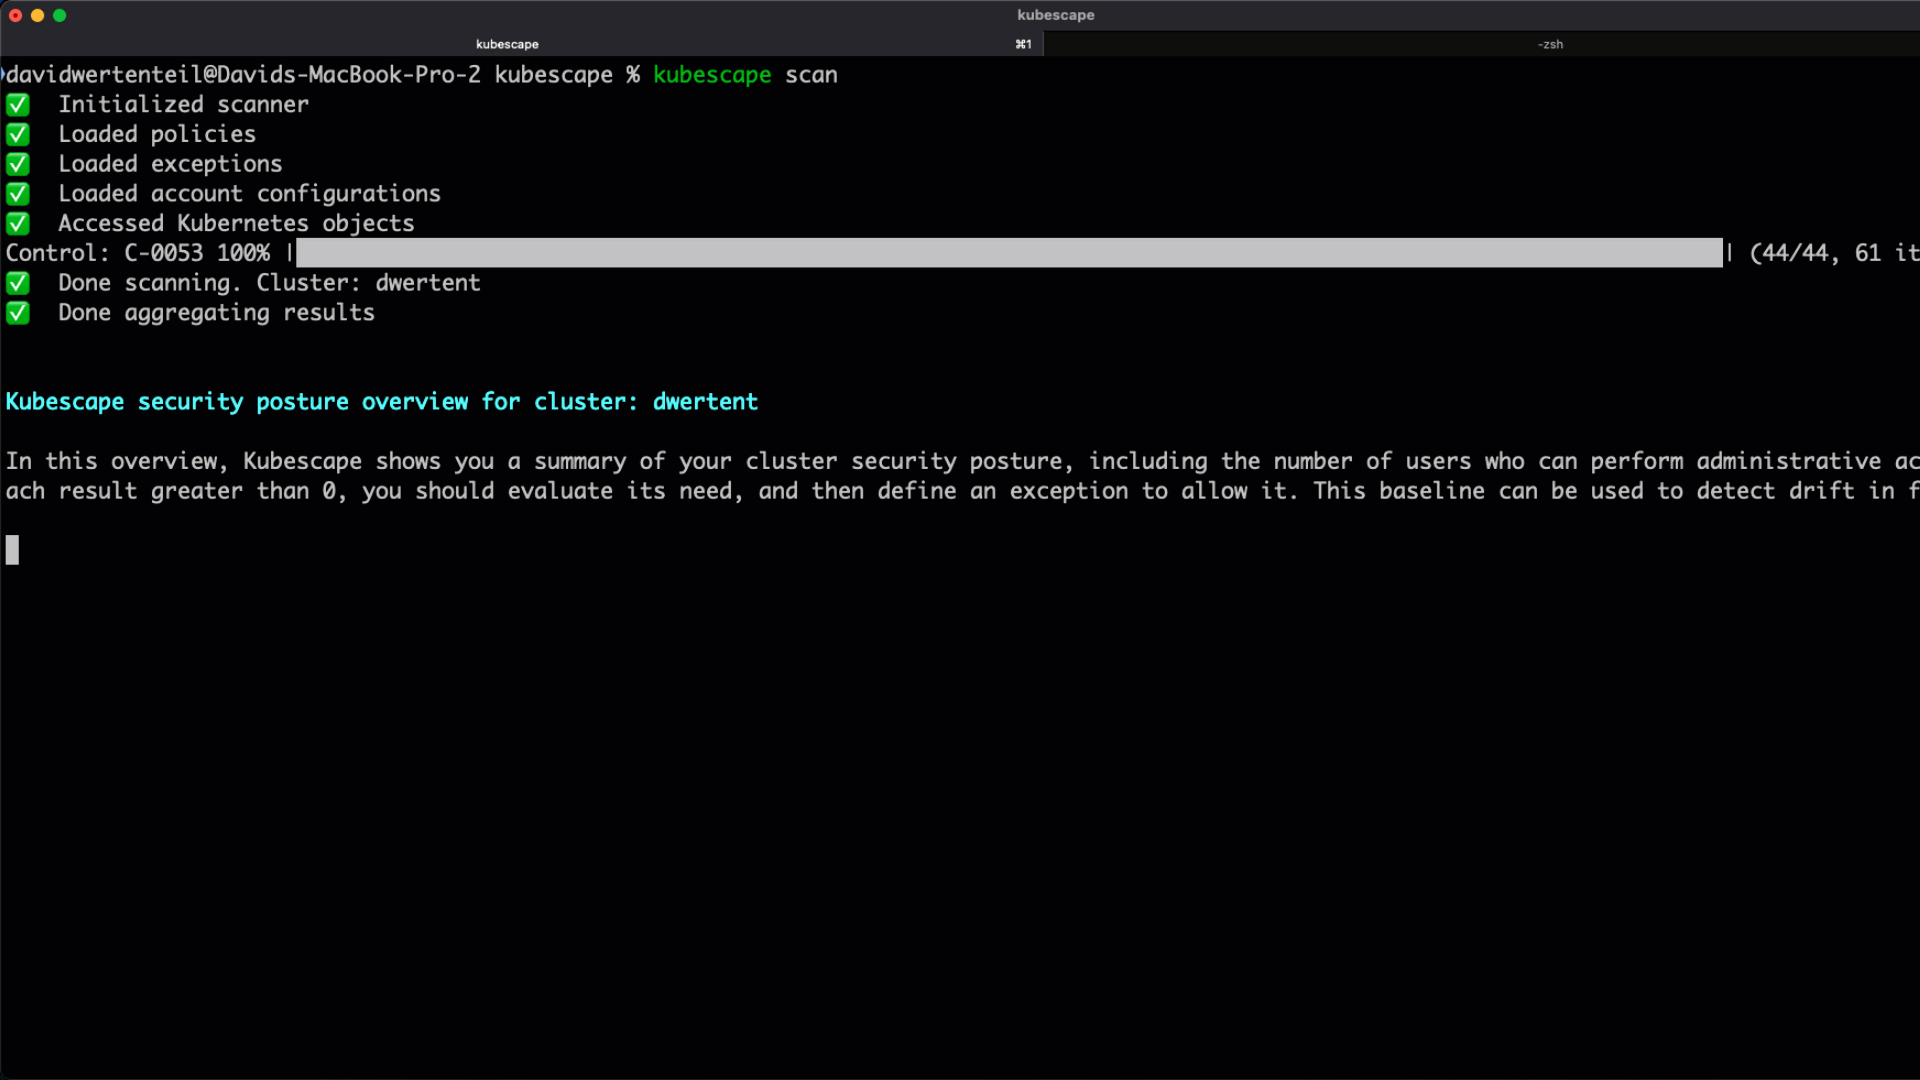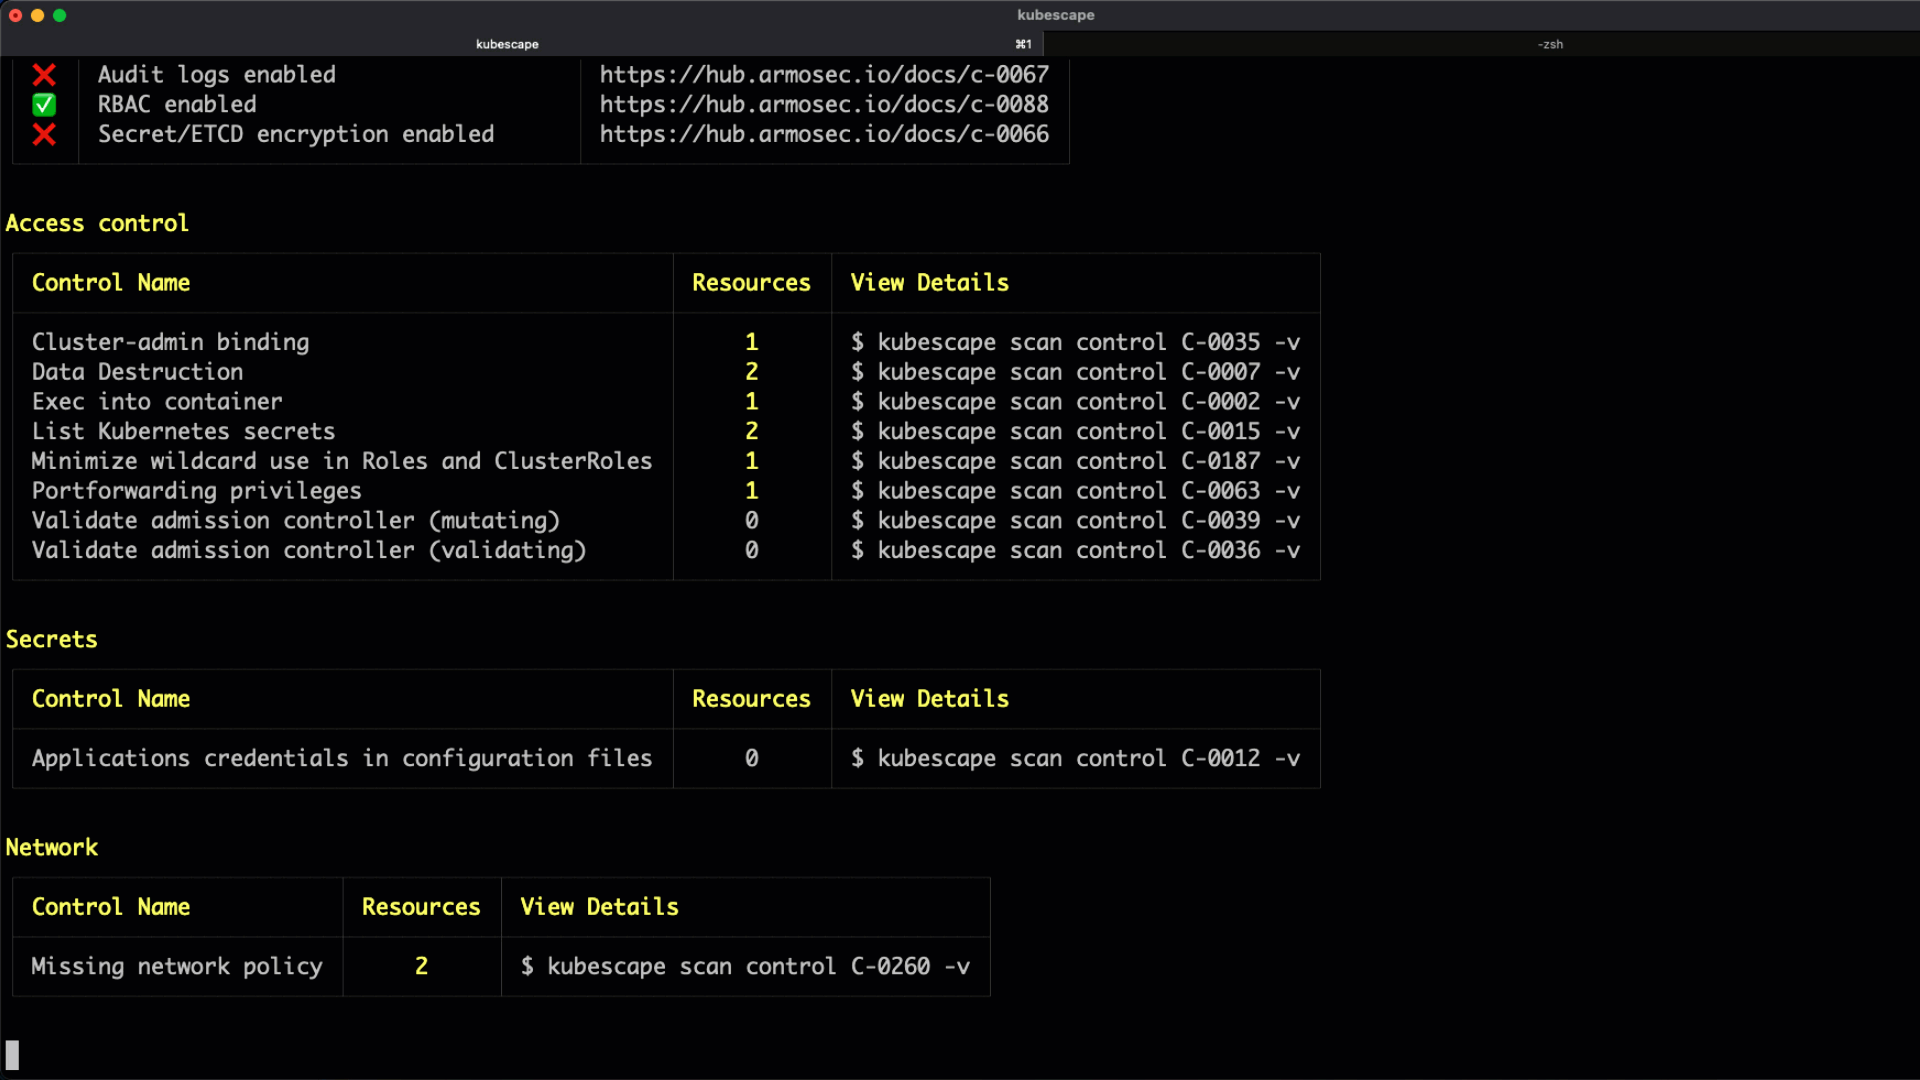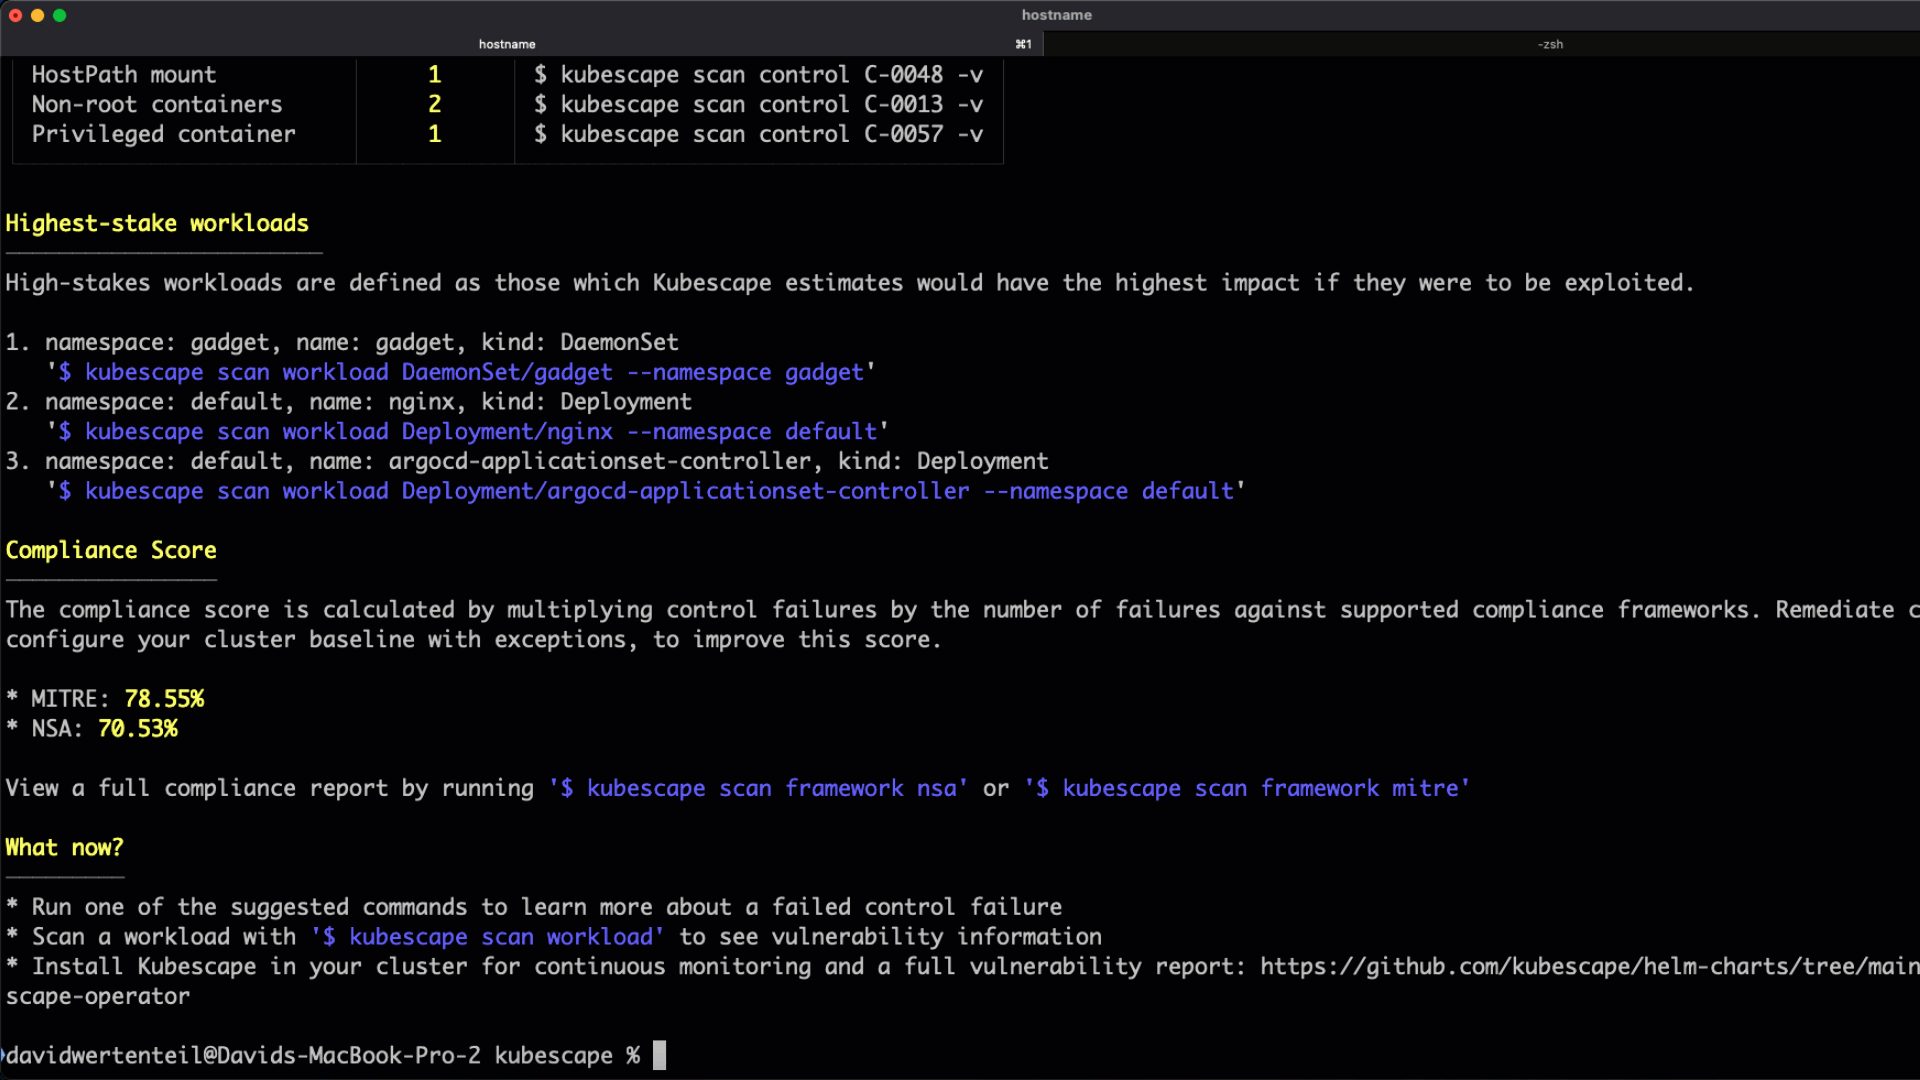
| 配置错误扫描 | 针对集群、YAML 文件和 Helm Chart,按 NSA-CISA、MITRE ATT&CK®、CIS Benchmarks 等框架检查 |
| 镜像漏洞扫描 | 基于 Grype 检测容器镜像中的 CVE |
| 镜像补丁 | 基于 Copacetic 自动修复存在漏洞的镜像 |
| 自动修复 | 自动修正 Kubernetes 清单中的配置问题 |
| 准入控制 | 通过 Validating Admission Policies(VAP)实施安全策略 |
| 运行时安全 | 基于 eBPF、通过 Inspektor Gadget 进行运行时监控 |
| AI 集成 | 提供 MCP server,供 AI 助手接入 |
安装与使用
安装
Linux / macOS 一行安装:
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
Windows(PowerShell):
iwr -useb https://raw.githubusercontent.com/kubescape/kubescape/master/install.ps1 | iex
包管理器:
| 平台 | 命令 |
|---|---|
| Homebrew | brew install kubescape |
| Krew | kubectl krew install kubescape |
| Arch Linux | yay -S kubescape |
| NixOS | nix-shell -p kubescape |
| Chocolatey | choco install kubescape |
| Scoop | scoop install kubescape |
基本扫描
# 扫描当前集群
kubescape scan

# 扫描指定的 YAML 文件或目录
kubescape scan /path/to/manifests/

# 扫描容器镜像漏洞
kubescape scan image nginx:latest
按框架或控制项扫描
kubescape scan framework nsa
kubescape scan framework mitre
kubescape scan framework cis-v1.23-t1.0.1
kubescape scan control C-0005 -v
扫描文件、仓库与 Helm Chart
kubescape scan /path/to/manifests/
kubescape scan /path/to/helm/chart/
kubescape scan https://github.com/kubescape/kubescape
kubescape scan /path/to/kustomize/directory/
常用扫描选项
kubescape scan --include-namespaces production,staging
kubescape scan --exclude-namespaces kube-system,kube-public
kubescape scan --kubeconfig /path/to/kubeconfig
kubescape scan framework nsa --compliance-threshold 80
kubescape scan --severity-threshold high
报告元数据保护
kubescape scan --hide
kubescape scan --encrypt --format json --output encrypted-report.json
export KUBESCAPE_MASTER_KEY="your-secure-passphrase"
kubescape decrypt encrypted-report.json > decrypted-report.json
输出格式
支持 json、junit、sarif、html、pdf、csv:
kubescape scan --format json --output results.json
kubescape scan --format sarif --output results.sarif
kubescape scan --format html --output report.html
自动修复
kubescape scan /path/to/manifests --format json --output results.json
kubescape fix results.json
kubescape fix results.json --dry-run
kubescape fix results.json --interactive
kubescape fix results.json --output-dir ./fixed
镜像补丁
sudo buildkitd &
sudo kubescape patch --image docker.io/library/nginx:1.22
sudo kubescape patch --image nginx:1.22 --tag nginx:1.22-patched
离线和私有环境
kubescape download artifacts --output /path/to/offline/dir
kubescape scan --use-artifacts-from /path/to/offline/dir

docker run --rm -p8080:8080 quay.io/kubescape/grype-offline-db:v6-latest
kubescape scan image --grype-db-url http://localhost:8080/databases/ nginx:latest
其他命令
kubescape list frameworks
kubescape list controls --format json
kubescape config view
kubescape operator scan configurations
kubescape vap deploy-library | kubectl apply -f -
注意事项
- 扫描 Helm Chart 时只使用已存在于
charts/中的依赖,不会拉取依赖或修改 Chart 目录;缺少依赖会给出警告,且可能导致整个 Chart 无法渲染,需先用 Helm 显式准备好依赖。 --compliance-threshold适用于 framework/control 子命令以及--view resource|control。- 使用
--encrypt/kubescape decrypt前需要设置且仅设置一个KUBESCAPE_MASTER_KEY,长度至少 16 个字符。 - 执行
kubescape patch前需要先启动buildkitd。 - 对集群扫描结果执行
kubescape fix时,只会打印修补后的清单,不会自动应用。
本作品整理自 GitHub 开源项目 kubescape/kubescape,原作者 @kubescape,许可证 Apache-2.0。中文介绍由 AI 根据项目 README 整理,以原仓库为准。
更新记录
- v4.0.17当前版本
新增从态势报告生成修复建议的 MCP 能力,修复 CEL 变量循环检测、RBAC 图工作负载 ServiceAccount、运行时配置漂移及扫描命名空间包含/排除等问题。
- v4.0.16
v4.0.16 主要包含 RBAC 一致性差异测试、HTTP 扫描支持控制项排除,以及清理废弃包和旧封装、升级依赖与 CI 工作流。
评论