发现 
该作品还没有经过官方审核。访问演示、下载或复制命令前,请自行确认来源可信。
详细介绍
项目简介
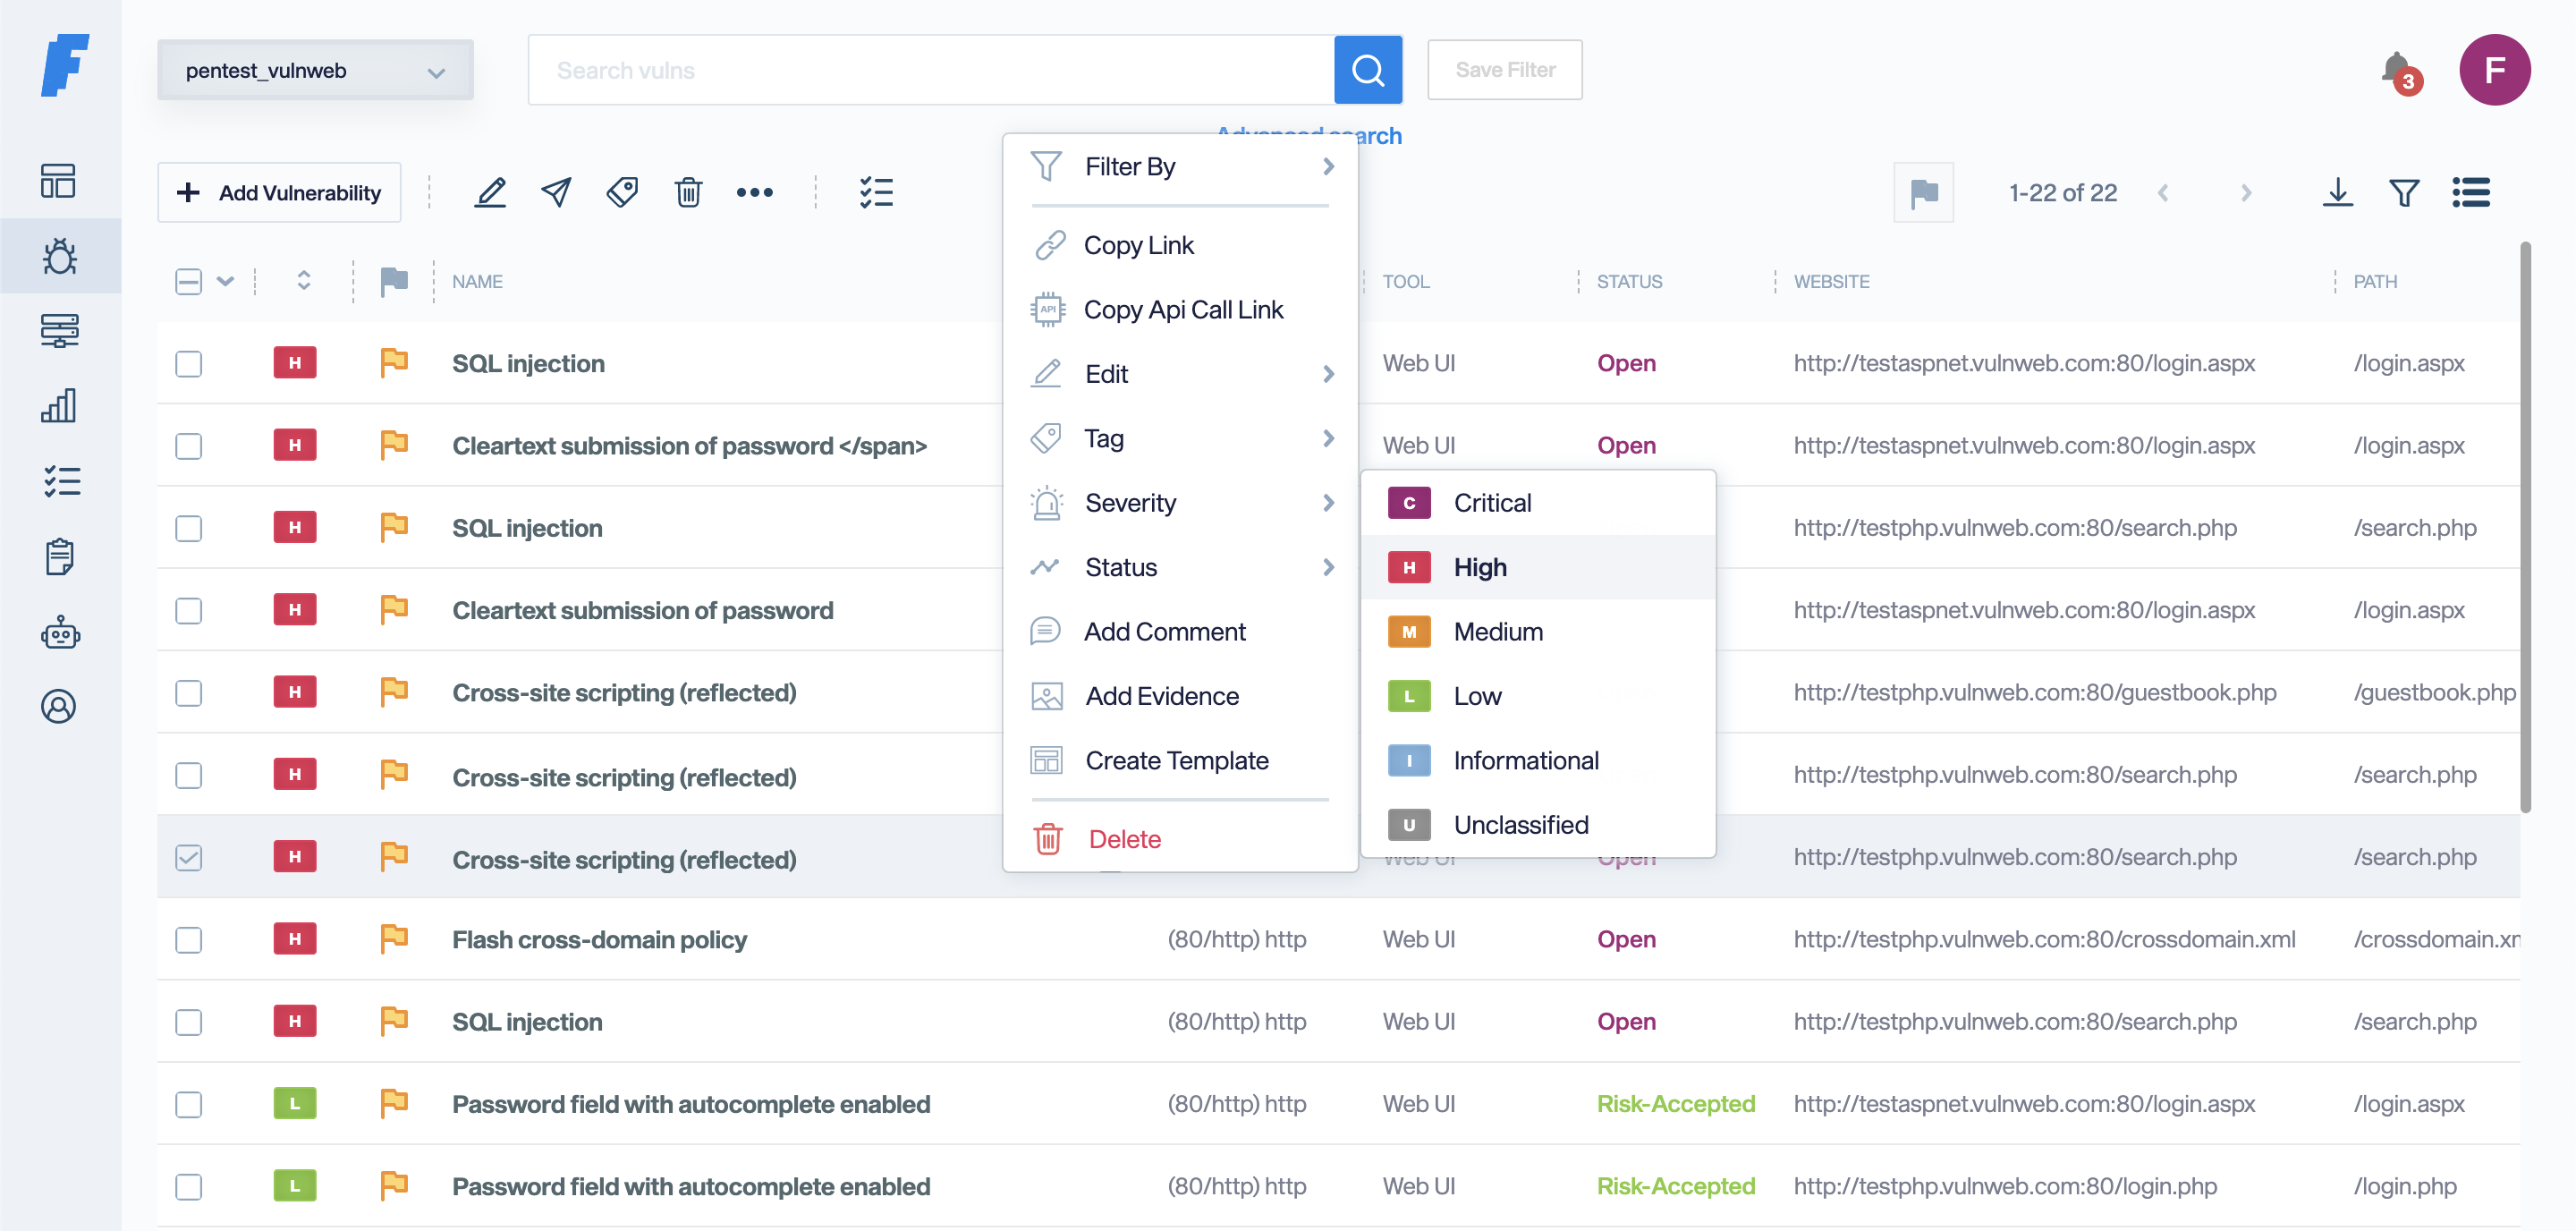
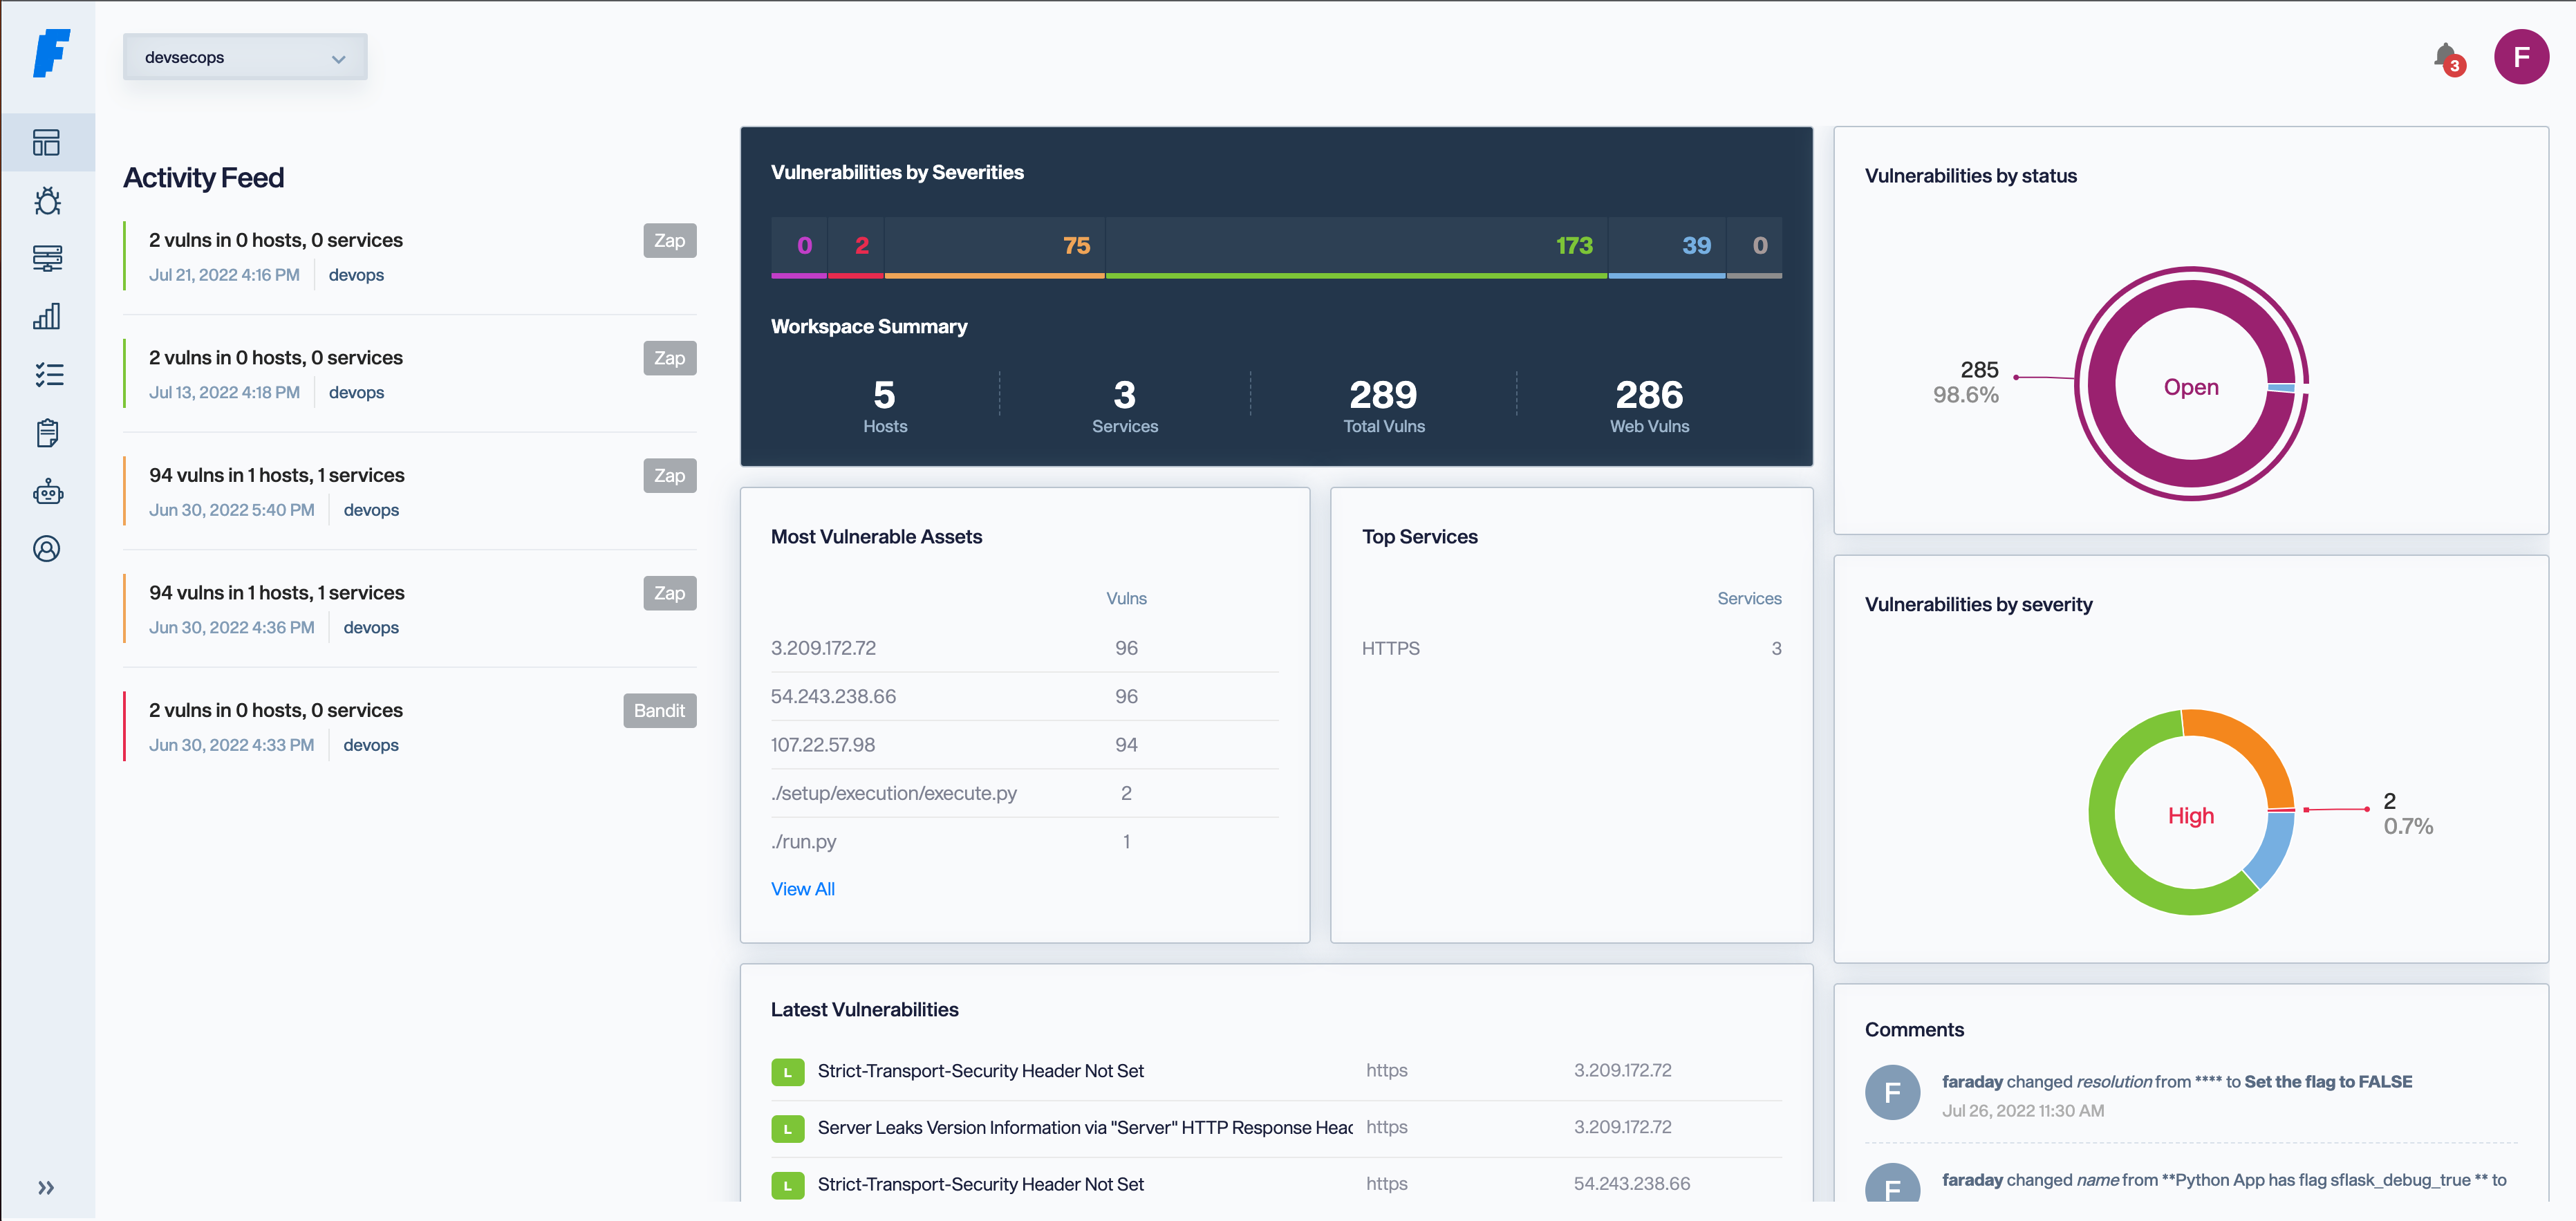
Faraday 是一个开源漏洞管理器(Open Source Vulnerability Manager)。它把各类安全工具的输出汇总并归一化,集中存储到工作区中,再用不同的可视化方式呈现,方便管理人员和分析师共同查看与跟进修复进度。
项目支持多用户协作,可以边在终端执行扫描、边把结果整理进平台,适用于渗透测试、漏洞管理和 DevSecOps 流程。
主要功能
- 数据聚合与归一化:把不同工具加载进来的数据统一整理,便于检索和分析。
- 多用户协作:以真正的多用户方式使用社区中的各类工具。
- 可视化:提供多种视图,供管理者和分析师查看漏洞情况。
- 插件生态:通过插件接入常用工具,目前支持 80+ 种工具。插件分为两类:
- Console 插件:解析你执行的工具输出,例如通过
faraday-cli运行 nmap。 - Report 插件:导入已经生成的报告文件(如 XML、JSON)。
- Console 插件:解析你执行的工具输出,例如通过
- 命令行客户端 faraday-cli:在终端直接操作 Faraday,可用于自动化扫描、接入 CI/CD 流水线或获取工作区指标。
- Faraday Agents Dispatcher:让平台能够远程运行扫描器或工具并取回结果。
- API:可直接访问平台的 API。
安装与使用
最简单的方式是使用 docker-compose:
wget https://raw.githubusercontent.com/infobyte/faraday/master/docker-compose.yaml
docker-compose up
也可以通过 PyPI 安装:
pip3 install faradaysec
faraday-manage initdb
faraday-server
Debian/RPM 安装包可在 releases 页面下载,安装后需把用户加入 faraday 组,再初始化数据库并启动服务。
命令行客户端单独安装:
pip3 install faraday-cli
启动后在浏览器访问 http://localhost:5985,用户名为 faraday,密码由安装过程给出。
使用 Console 插件运行工具并上传结果:
faraday-cli tool run "nmap www.exampledomain.com"
导入已有报告:
faraday-cli tool report burp.xml
注意事项
- 使用 Docker 镜像方式部署时,需要先准备好一个正在运行的 Postgres,并通过
PGSQL_USER、PGSQL_HOST、PGSQL_PASSWD、PGSQL_DBNAME等环境变量传入连接信息。 - 项目采用 GPL-3.0 许可证。
- 更详细的安装说明、插件列表与 API 文档请参考官方文档站点。
本作品整理自 GitHub 开源项目 infobyte/faraday,原作者 @infobyte,许可证 GPL-3.0。中文介绍由 AI 根据项目 README 整理,以原仓库为准。
更新记录
- v5.25.4当前版本
为 What's New 条目的描述增加了 Markdown 格式支持。
- v5.25.2
v5.25.2 主要修复数据库连接占用过高的问题:连接池可在 server.ini 中配置且默认值更低,Celery beat 与 worker 会关闭启动时保持的连接,faraday-worker 未指定并发数时默认最多启动 2 个进程,并在 PostgreSQL 中以 application_name 标识各进程。
评论