详细介绍
项目简介
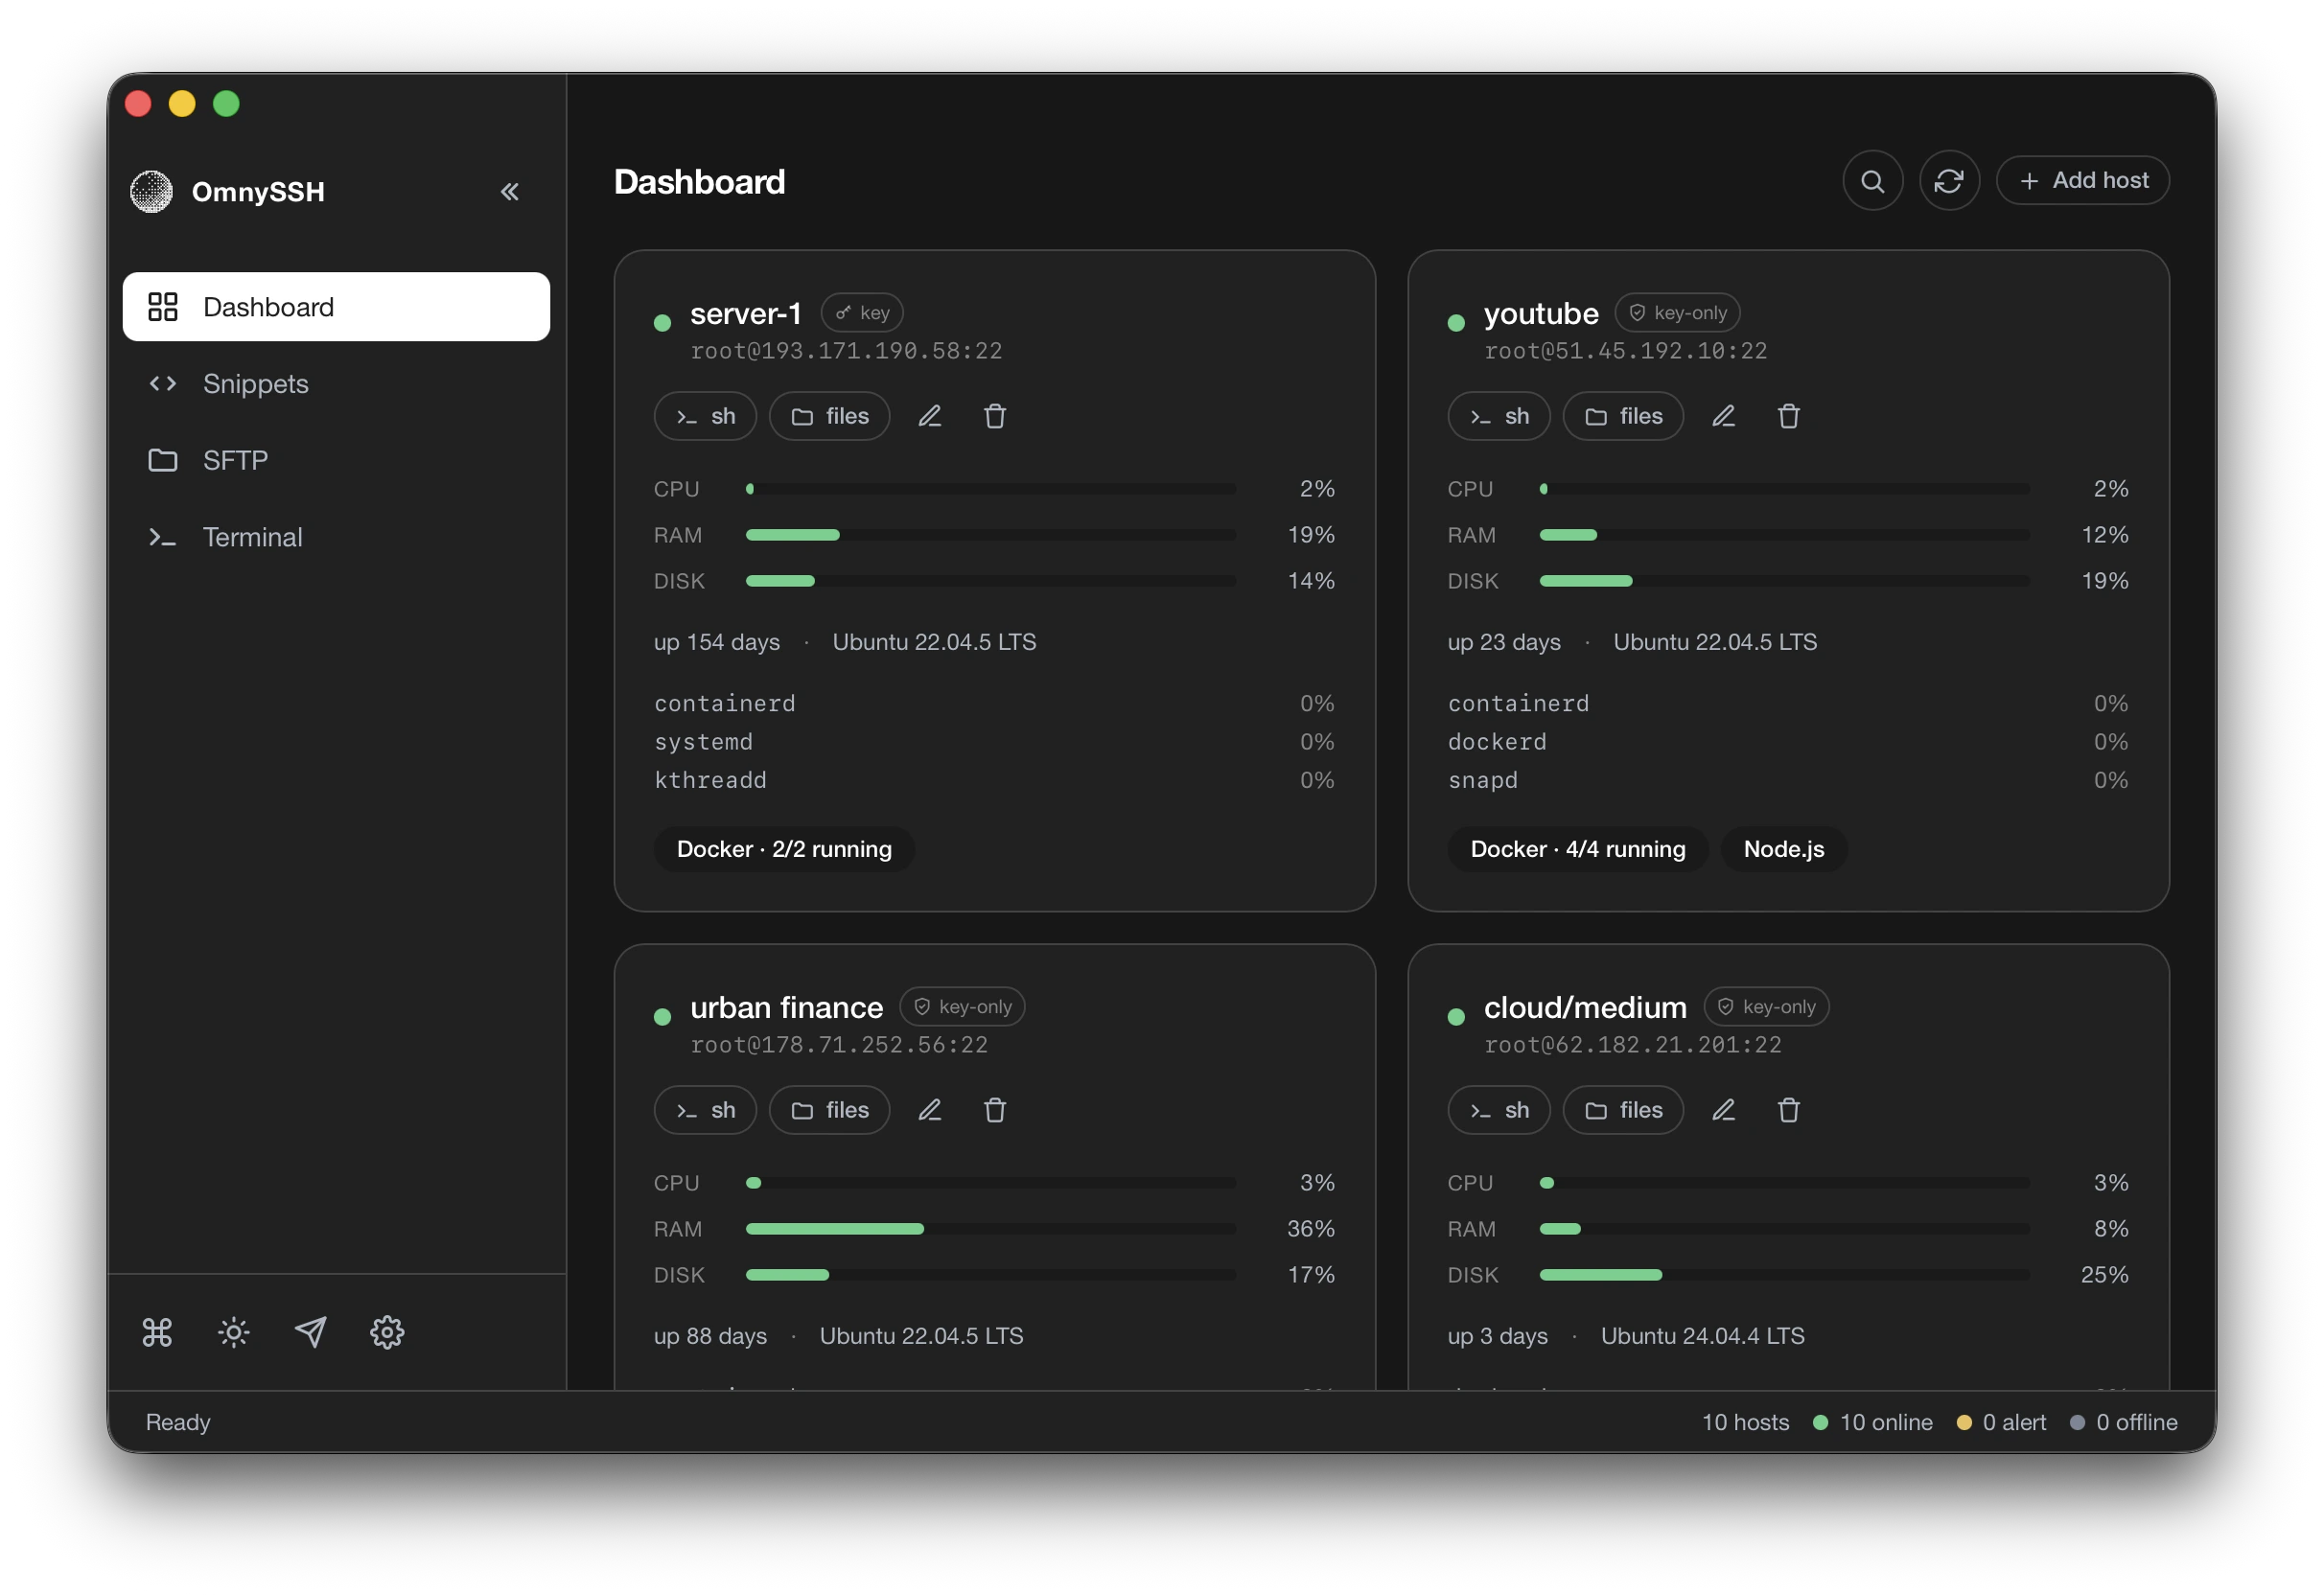
OmnySSH 是一款用 Rust 编写的开源 SSH 客户端与服务器管理器,支持 macOS、Windows 和 Linux。它把服务器看板、终端、SFTP、端口转发、密钥配置和代码片段集中在同一个窗口里,同时提供桌面 GUI 与终端 TUI 两套前端,二者共享 crates/omnyssh-core 这套与前端无关的引擎。
无需账号、没有登录页、不带遥测。启动时是空看板,若已有 ~/.ssh/config 会自动读取(包括通过 ProxyJump 跳板的主机),且从不回写该文件。按作者在 M4 Mac 上的实测,开着多个会话时占用约 130 MB 内存,下载包约 20 MB。
主要功能
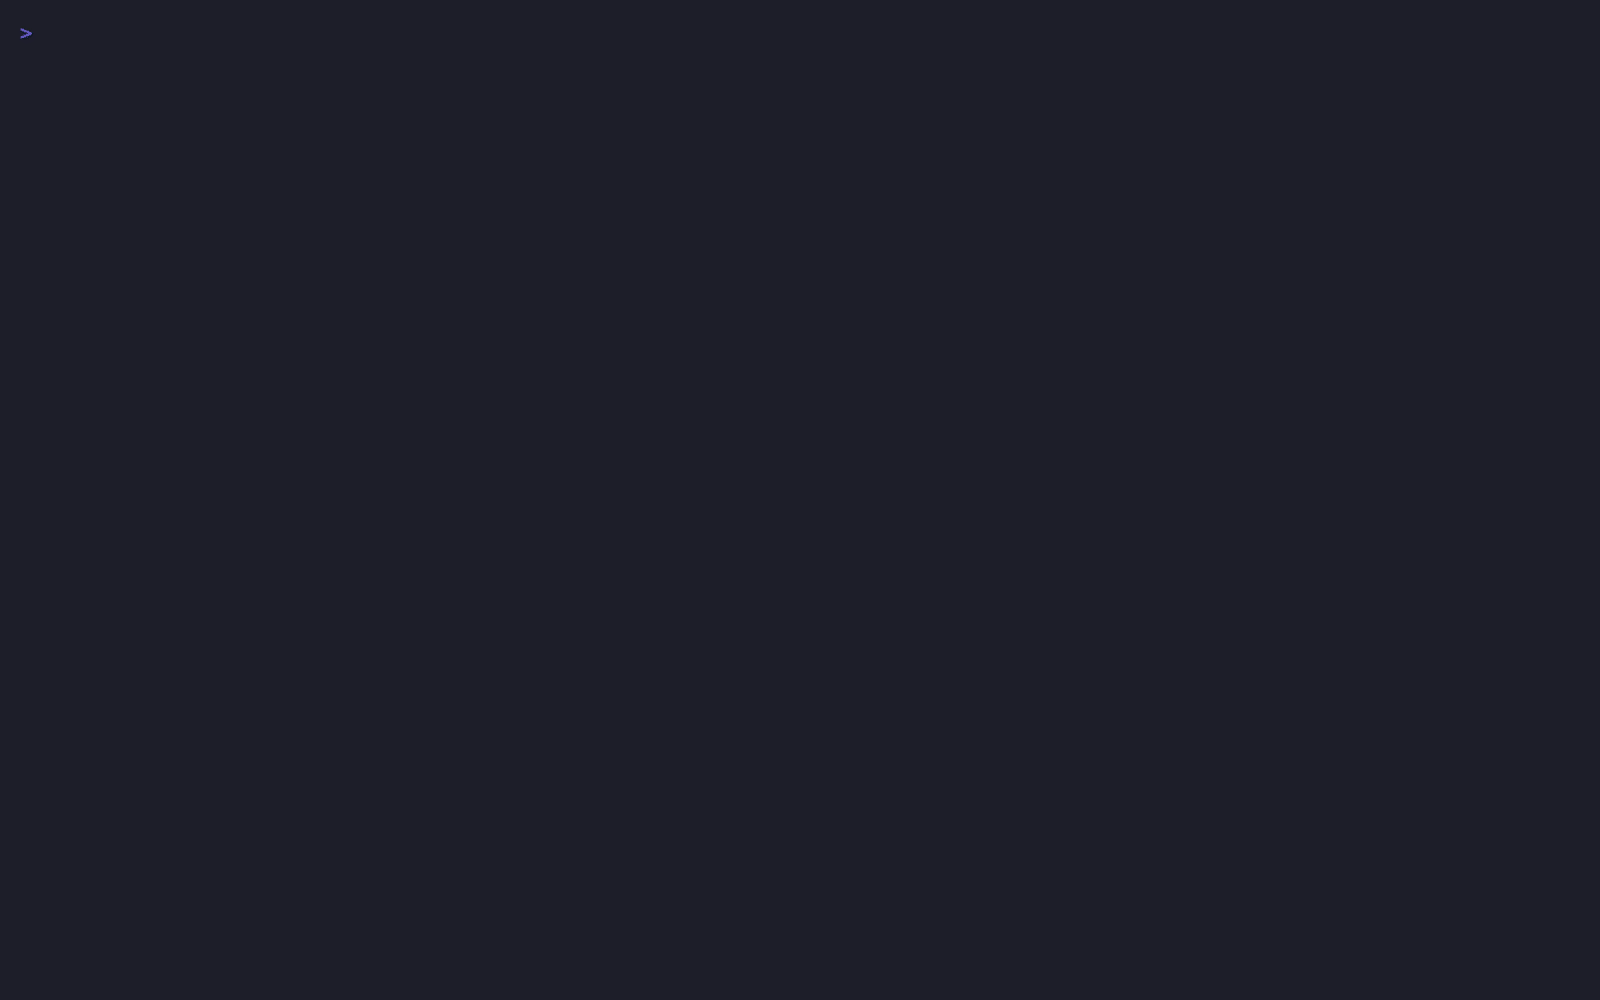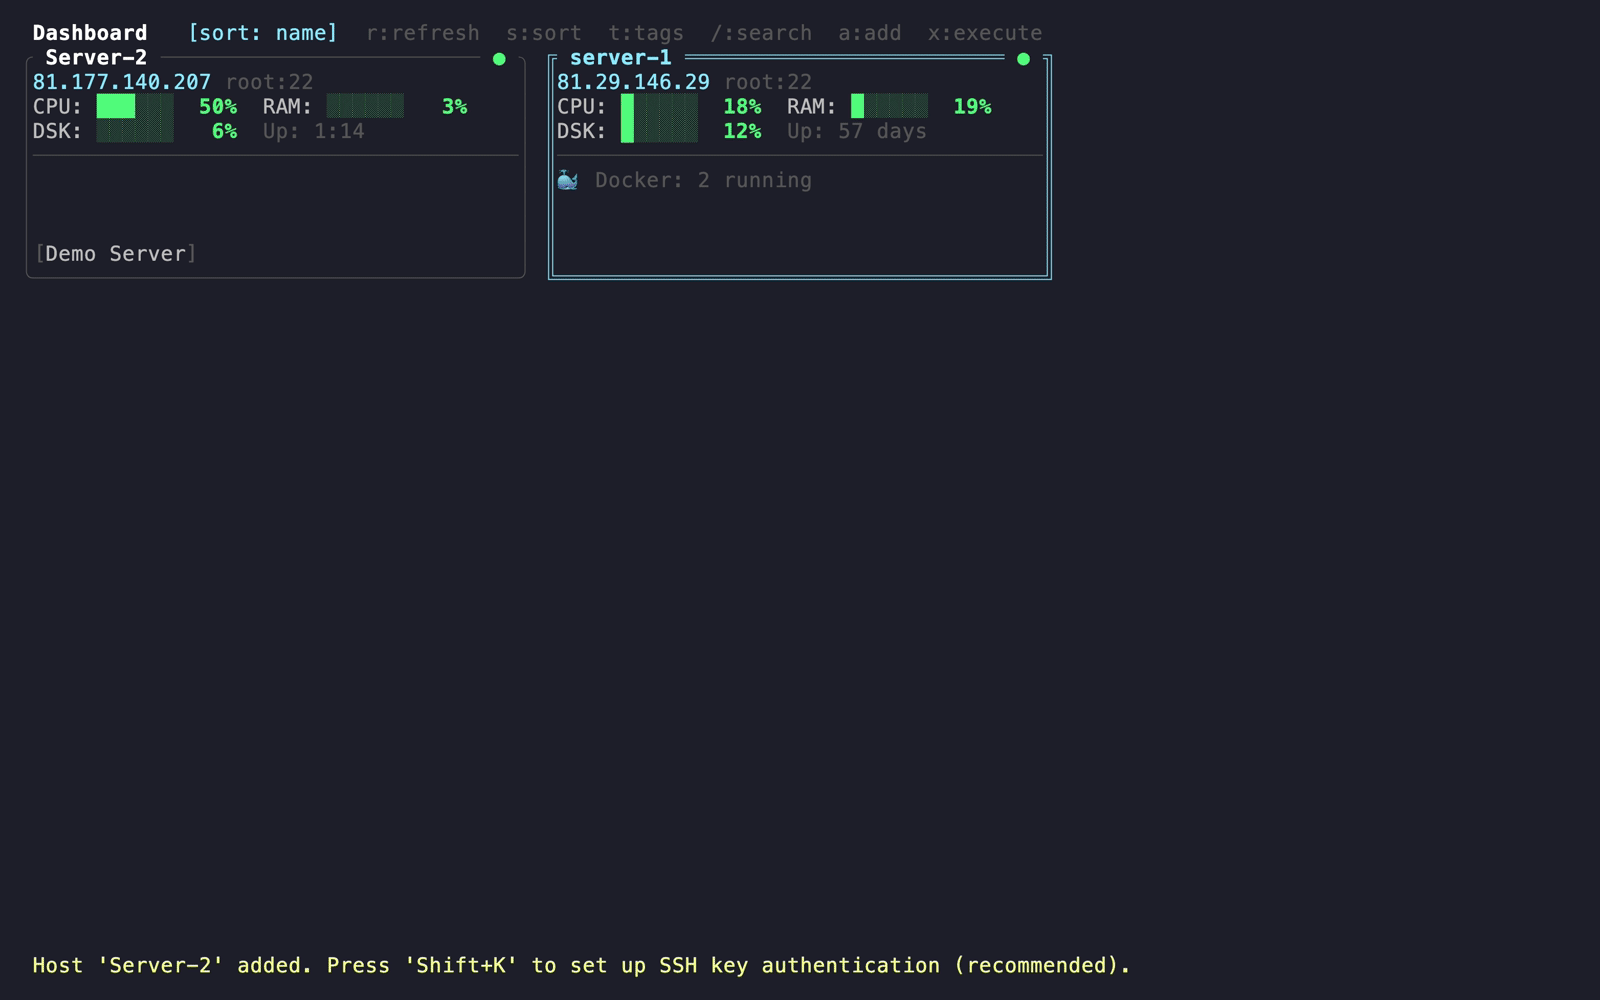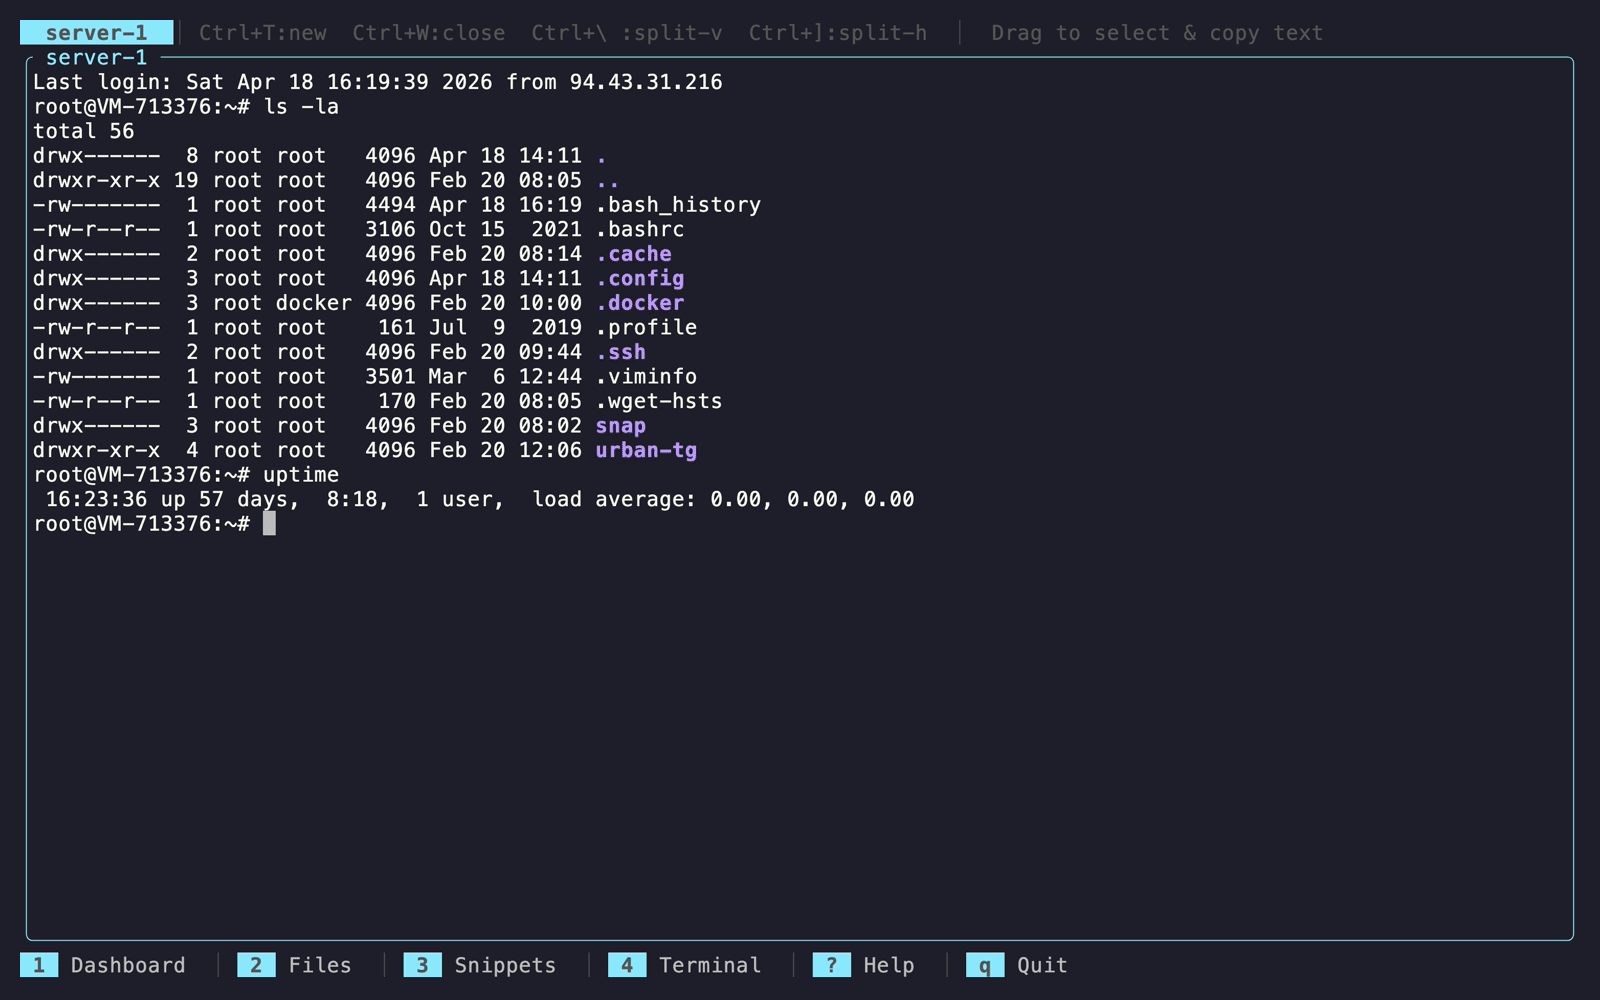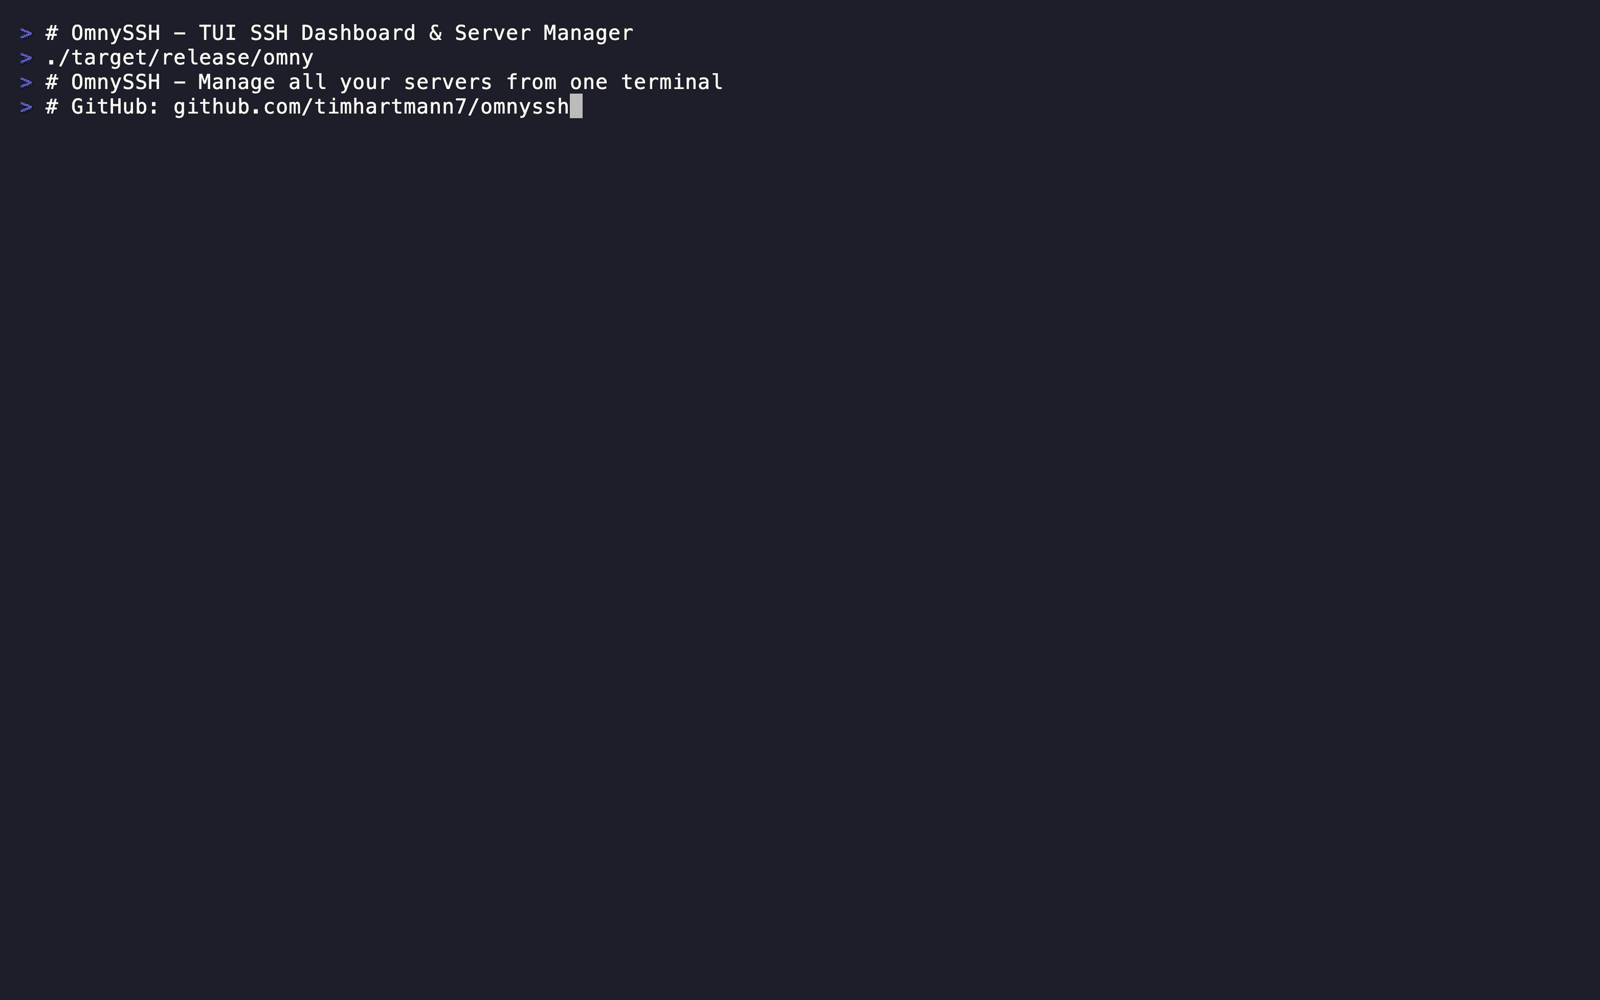
- 实时看板:每台主机一张卡片,显示 CPU、RAM、磁盘占用条、运行时长、系统版本、最吃 CPU 的进程,以及标注 Docker 容器数量的徽章;资源条由黄转红。支持按标签分组、按名称或状态排序,桌面版还可拖拽卡片自定义顺序。
- 真实终端:标签式完整 PTY 会话,可同时打开多台服务器,从侧边栏切换,切回看板时会话继续运行。
- 双栏 SFTP:左侧本地、右侧远程,勾选或直接拖拽即可传输,支持批量选择、进度条与修改时间显示。
- 代码片段:保存常用命令,选中片段并勾选主机即可一次在多台机器上执行;片段支持参数,如
sudo systemctl restart {{service}}会提示填写服务名。 - 全局搜索:⌘K 输入即搜,覆盖所有主机与已打开的会话。
- 一键配置 SSH 密钥:为尚无密钥的主机生成 Ed25519 密钥,把公钥追加到
authorized_keys,切换为密钥登录,并用新密钥建立一次连接验证;验证通过后才关闭密码登录。改动sshd_config前会在服务器上留备份,任一步失败即回滚。私钥始终留在本机。 - 直播模式:把屏幕上所有真实 IP 换成假 IP,方便录屏演示。
- 明暗主题;TUI 版另带
default、dracula、nord、gruvbox四套主题和可重映射按键。
安装与使用
macOS 与 Linux 可用一条命令安装桌面版(脚本会识别系统与架构,装进 macOS 的 /Applications 或 Linux 的应用菜单):
curl -fsSL https://raw.githubusercontent.com/timhartmann7/omnyssh/main/install.sh | sh
想装终端版或两者都装:curl … | sh -s -- --tui(或 --both)。也可以直接从 Releases 下载对应平台的安装文件:
| 平台 | 文件 |
|---|---|
| macOS Apple Silicon | OmnySSH-aarch64-apple-darwin.dmg |
| macOS Intel | OmnySSH-x86_64-apple-darwin.dmg |
| Linux x86_64 | OmnySSH-x86_64.AppImage / .deb / .rpm |
| Windows x86_64 | OmnySSH-x86_64-setup.exe |
TUI 版本可通过 cargo、Homebrew 或 Nix 安装:
# cargo
cargo install omnyssh

# homebrew
brew install timhartmann7/tap/omnyssh

# nix
nix run github:timhartmann7/omnyssh
之后运行 omny:按 a 添加主机,/ 搜索,g 按标签分组,? 查看帮助,Shift+K 为选中主机配置密钥。配置文件位于 ~/.config/omnyssh/(Linux)、~/Library/Application Support/omnyssh/(macOS)、%APPDATA%\omnyssh\(Windows)。完整选项、按键与配置示例见 man omny。
注意事项
- macOS 局域网访问:主机报 "No route to host",是因为 macOS 需要单独授权本地网络访问。到 系统设置 → 隐私与安全性 → 本地网络 中打开 OmnySSH(若已开启,关掉再打开),然后重启应用。使用
omny时,它所在的终端也需要同样权限。 - Synology:输入密码后终端立刻报 "Permission denied, please try again.",是因为 DSM 只给 administrators 组成员 shell,且需要在 控制面板 → 终端机与 SNMP → 启用 SSH 功能 中打开开关;其他账号仍可使用 SFTP。
- 一键密钥流程没有中间确认步骤,一旦开始就会走完;用生产环境前建议先读
crates/omnyssh-core/src/ssh/key_setup.rs。 - 带口令的密钥会在首次使用时询问一次口令,只保留在内存中直到退出,不写入磁盘;macOS 与 Linux 上若密钥已由
ssh-agent加载则不再询问。主机里的 Password 字段是服务器登录密码,不是密钥口令。
本作品整理自 GitHub 开源项目 timhartmann7/omnyssh,原作者 @timhartmann7,许可证 Apache-2.0。中文介绍由 AI 根据项目 README 整理,以原仓库为准。
更新记录
- v1.1.5当前版本
设置页显示已安装版本并支持复制;看板可按标签分组、按名称或状态排序、折叠分区并拖拽卡片自定义顺序;SFTP 支持双栏拖拽、从文件管理器拖入以及整目录上传下载,并保留权限位。
评论